
Звичайний повербанк, придбаний у Китаї за 19 доларів, міг протягом трьох тижнів викрадати фотографії, контакти та особисті дані з iPhone. Власник пристрою заявив, що всередині акумулятора виявили приховану електроніку з Wi-Fi та пам’яттю на 64 ГБ, однак незалежного підтвердження цієї історії поки немає.
Історія почалася з покупки зовнішнього акумулятора в аеропорту китайського міста Гуанчжоу. За словами чоловіка, він придбав безіменний повербанк із заявленою ємністю 30 000 мА·год приблизно за три тижні до того, як розповів про інцидент 4 листопада 2026 року.
Пристрій коштував лише 19 доларів, або приблизно 863 гривні за офіційним курсом НБУ станом на 8 листопада. Попри низьку ціну, повербанк здавався досить важким, тому спочатку не викликав підозр.
Перший незвичайний сигнал з’явився під час підключення акумулятора до iPhone. Замість звичайного заряджання смартфон запропонував власнику підтвердити довіру до підключеного комп’ютера.
Чоловік натиснув кнопку «Довіряти», не замислюючись над причиною появи такого повідомлення. Згодом він припустив, що саме ця дія могла відкрити сторонньому пристрою доступ до частини інформації на телефоні.
Через три тижні користувач вирішив перевірити підозріле підключення за допомогою Claude Code від компанії Anthropic. За його твердженням, система виявила передавання даних під час заряджання, хоча зовнішній акумулятор мав лише забезпечувати живлення.
Подальша перевірка нібито показала, що iPhone розпізнавав повербанк як невеликий комп’ютер із власним накопичувачем та доступом до інтернету. Автор допису заявив, що пристрій міг збирати особисту інформацію без його відома.
За словами власника, невідомий компонент отримав IMEI та серійний номер смартфона, а також 1206 контактів. Серед інших даних він назвав перелік установлених застосунків, включно з двома банківськими.
Найбільше чоловіка занепокоїло можливе копіювання фотографій. Він стверджує, що з телефона могли викрасти 3912 зображень, серед яких були фотографії його паспорта.
Крім того, повербанк нібито отримав назву домашньої Wi-Fi-мережі та пароль до неї. Завдяки цьому пристрій, за версією автора допису, міг самостійно підключатися до інтернету й надсилати зібрану інформацію на віддалений сервер.
За три тижні чоловік нібито зафіксував 19 таких передавань. Останнє, як він стверджує, відбулося о 2:14 ночі, коли мешканці будинку спали.
До того ж аналогічний доступ міг бути отриманий до телефона його дружини. Жінка двічі заряджала свій iPhone від того самого акумулятора й також підтверджувала довіру до підключеного пристрою.
Після виявлення підозрілої активності власник від’єднав повербанк. За його словами, за допомогою Claude Code він заблокував відповідну IP-адресу на домашньому маршрутизаторі, змінив пароль Wi-Fi та дані для входу до банківських застосунків.
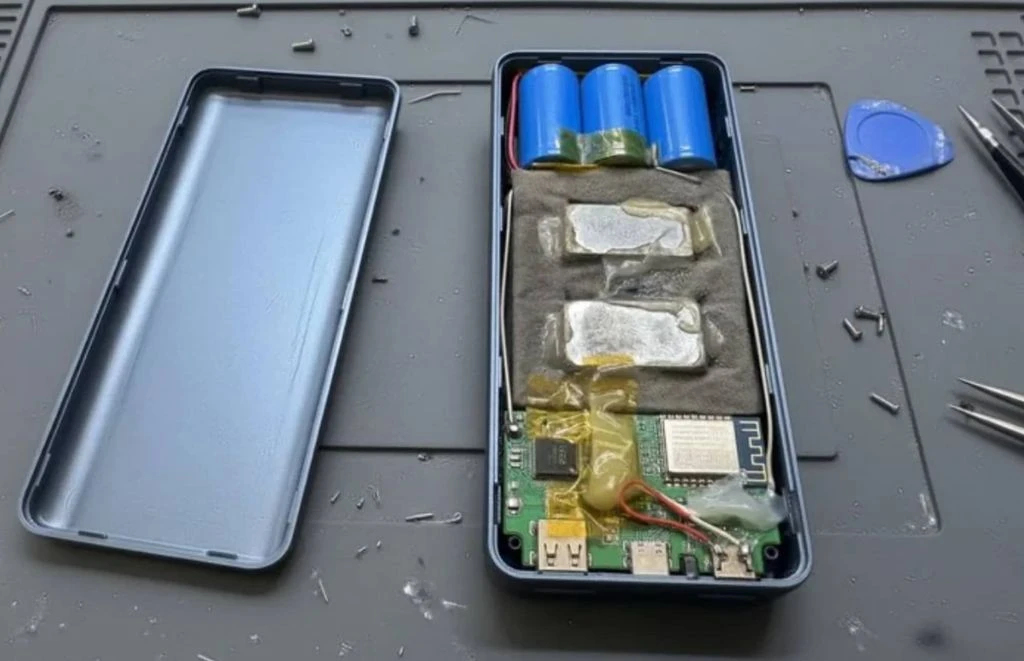
Пізніше чоловік відніс акумулятор до майстерні, де пристрій розібрали. Усередині, за його описом, знайшли акумуляторні елементи загальною ємністю лише близько 9100 мА·год замість заявлених 30 000 мА·год.
Решту простору займали поролоновий наповнювач і металеві деталі, які додавали пристрою ваги. Це може свідчити про навмисне завищення характеристик дешевого акумулятора.
Однак найбільшу увагу привернула додаткова електронна плата. Автор стверджує, що на ній розміщувалися накопичувач на 64 ГБ, модуль бездротового зв’язку та антена.
Також він повідомив про додаткові дроти, підключені до USB-роз’єму. Якщо ці твердження підтвердяться, пристрій міг бути спеціально модифікованим для виконання функцій, не пов’язаних із заряджанням.
Водночас сам факт наявності електронних компонентів не доводить викрадення інформації. Для підтвердження необхідно дослідити апаратну частину, програмне забезпечення пристрою та записи мережевого обміну.
Окремі запитання викликає і заявлений обсяг отриманих даних. Хоча iPhone дозволяє довіреним комп’ютерам синхронізувати фотографії, відео та контакти, це не означає автоматичного доступу до всіх паролів і захищених даних смартфона.
Зокрема, звичайне підтвердження довіри не надає підключеному пристрою необмеженого доступу до в’язки ключів iOS, вмісту банківських застосунків та інших захищених відомостей. Для отримання такої інформації потрібні додаткові умови або механізми.
Не можна вважати беззаперечним доказом і результати роботи Claude Code. Цей інструмент призначений передусім для розроблення програмного забезпечення та не є спеціалізованою системою цифрової криміналістики.
Попри сумніви щодо конкретного випадку, атаки через модифіковані USB-пристрої справді існують. Один із відомих способів отримав назву juice jacking і передбачає використання зарядних портів для несанкціонованого обміну даними.
У 2025 році дослідники Технічного університету Граца представили на конференції USENIX Security результати дослідження ChoiceJacking. Вони продемонстрували, що спеціально підготовлений зарядний пристрій за певних умов може імітувати дії користувача та обходити механізми підтвердження USB-підключення.
Експерименти проводили на пристроях восьми виробників, зокрема Apple. В окремих випадках дослідникам вдалося отримати доступ до фотографій, документів та інформації застосунків.
Для захисту від таких атак власникам iPhone рекомендують не підтверджувати довіру до невідомих пристроїв. Якщо під час звичайного заряджання з’являється запит «Довіряти цьому комп’ютеру?», слід обрати «Не довіряти».
Додатковим засобом захисту може стати USB Data Blocker — пристрій, який фізично блокує передавання даних через USB, залишаючи можливість заряджання. Також доцільно користуватися перевіреними зарядними пристроями та регулярно оновлювати iOS.
Якщо користувач уже підтвердив довіру до підозрілого обладнання, перелік довірених підключень можна скинути в налаштуваннях iPhone. Для цього потрібно відкрити «Параметри», перейти до розділу «Загальні», вибрати «Перенести чи скинути iPhone», а потім — «Скинути геопараметри та приватність».
Наразі повідомлення про повербанк із прихованим обладнанням для стеження залишається непідтвердженим. Незалежної експертизи електронної плати, аналізу мережевого трафіку або лабораторного висновку, які доводили б викрадення даних саме цим пристроєм, не оприлюднено.
🌟 Читайте «Експерт» у своєму смартфоні — додайте нас в Google Discover